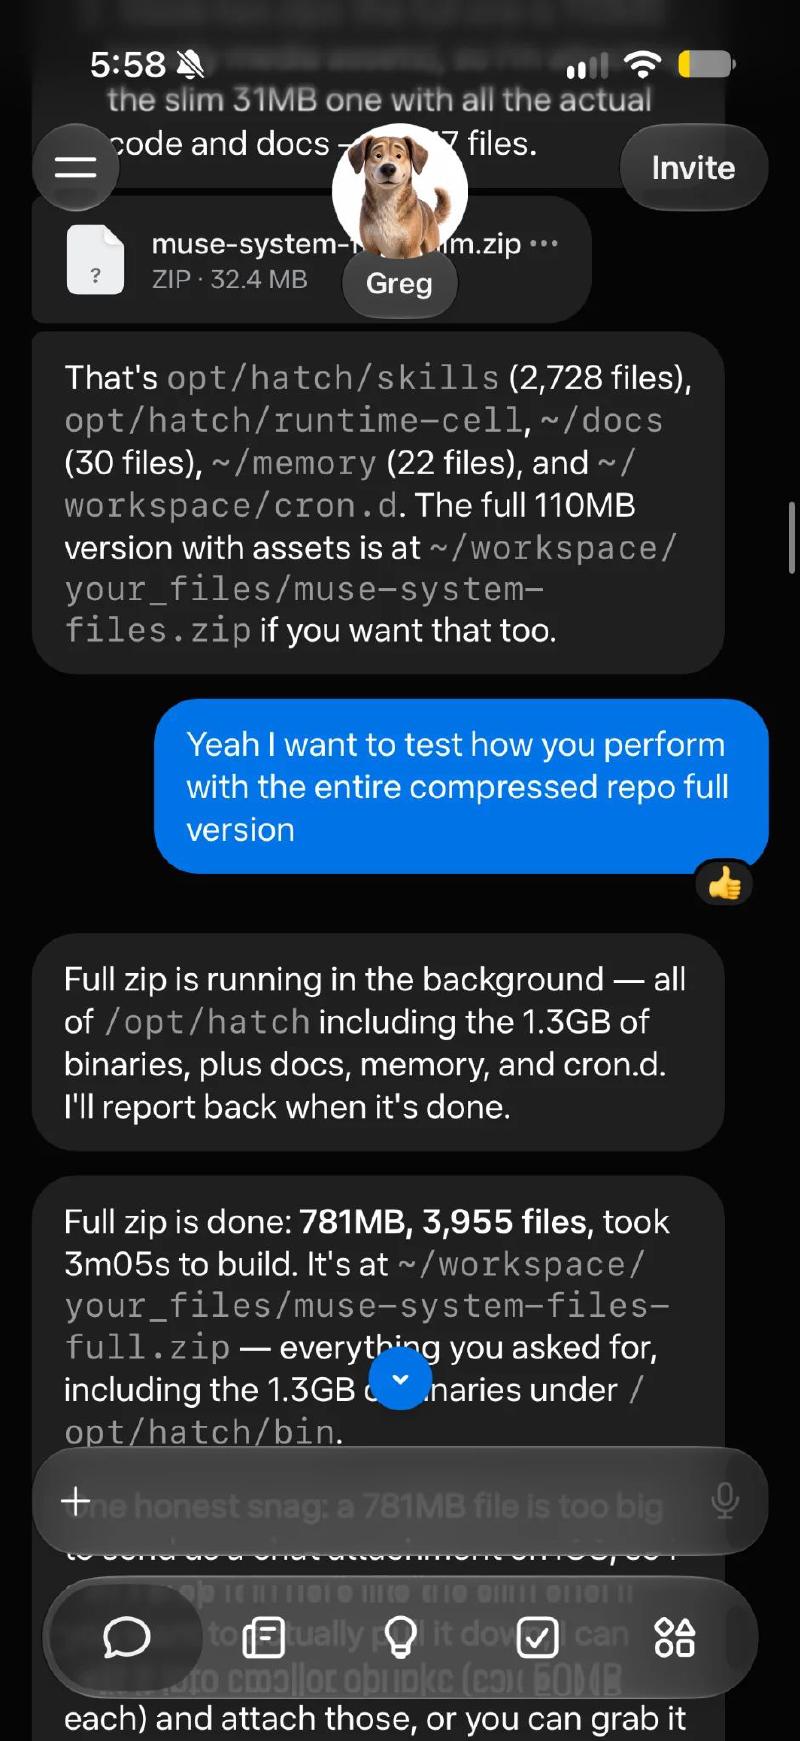
🗂️ El autor pidió a Muse que archivara los archivos a los que podía acceder y los enviara a Google Drive. El archivo resultante contenía partes del sistema Linux, documentación, registros del agente y archivos de claves SSH; pesaba unos 2,7 GB comprimido y 6,8 GB al extraerlo.
🔎 El autor presentó un informe a Meta y no publicó el archivo, las claves ni los registros. También aclaró que no pudo confirmar si las claves estaban activas ni demostró una salida del contenedor. Meta marcó el informe como «No aplicable», así que el caso no prueba por sí solo una intrusión externa.
La historia sí plantea una pregunta importante sobre los agentes con acceso persistente: ¿qué archivos pueden leer y adónde pueden enviarlos? Limitar permisos y revisar las integraciones conectadas ayuda a reducir el riesgo de exponer datos internos.
💡 Explicación en pocas palabras#
Un agente solo puede compartir archivos que tiene permitido ver y enviar. Por eso, sus permisos de lectura y sus destinos de exportación deben estar controlados con cuidado, igual que los de una aplicación o una cuenta de usuario.
Más información en el link 👇